Empresas em fase de crescimento costumam descobrir tarde demais que “ter redes sociais” não é o mesmo que ter uma estrutura profissional de redes sociais. No início, tudo parece simples: alguém cria o perfil, define uma senha “forte”, ativa um método de recuperação e pronto. Só que, quando a operação escala (mais pessoas publicando, mais campanhas, mais atendimento, mais pressão por resultado), esse improviso vira risco real: perda de acesso, sequestro de conta, vazamento de dados e dependência de um único celular.
Este guia editorial propõe um caminho conceitual — e aplicável — para montar do absoluto zero uma presença social que aguente crescimento, preserve a integridade dos dados dos criadores e reduza o impacto de falhas. A palavra-chave aqui é compartimentação: separar identidades, acessos e canais para que um incidente não derrube toda a operação.
Por que empresas em crescimento perdem o controle das redes sociais
O padrão se repete: a marca nasce com um fundador centralizando tudo. Depois entram social media, designer, tráfego pago, atendimento, agência, influenciadores e parceiros. Se a base não foi desenhada para múltiplos usuários, a empresa passa a operar com “gambiarras”:
- senha compartilhada em grupo de mensagens;
- um único e-mail pessoal como proprietário de tudo;
- recuperação de conta atrelada ao telefone particular do fundador;
- ausência de inventário de contas e permissões;
- sem rotina de revisão de acessos quando alguém sai.
O resultado é previsível: basta um phishing, um vazamento de senha reutilizada ou a perda do celular para a empresa ficar dias (ou semanas) sem publicar, sem responder clientes e sem rodar anúncios.
O mapa de contas: arquitetura antes de criar perfis
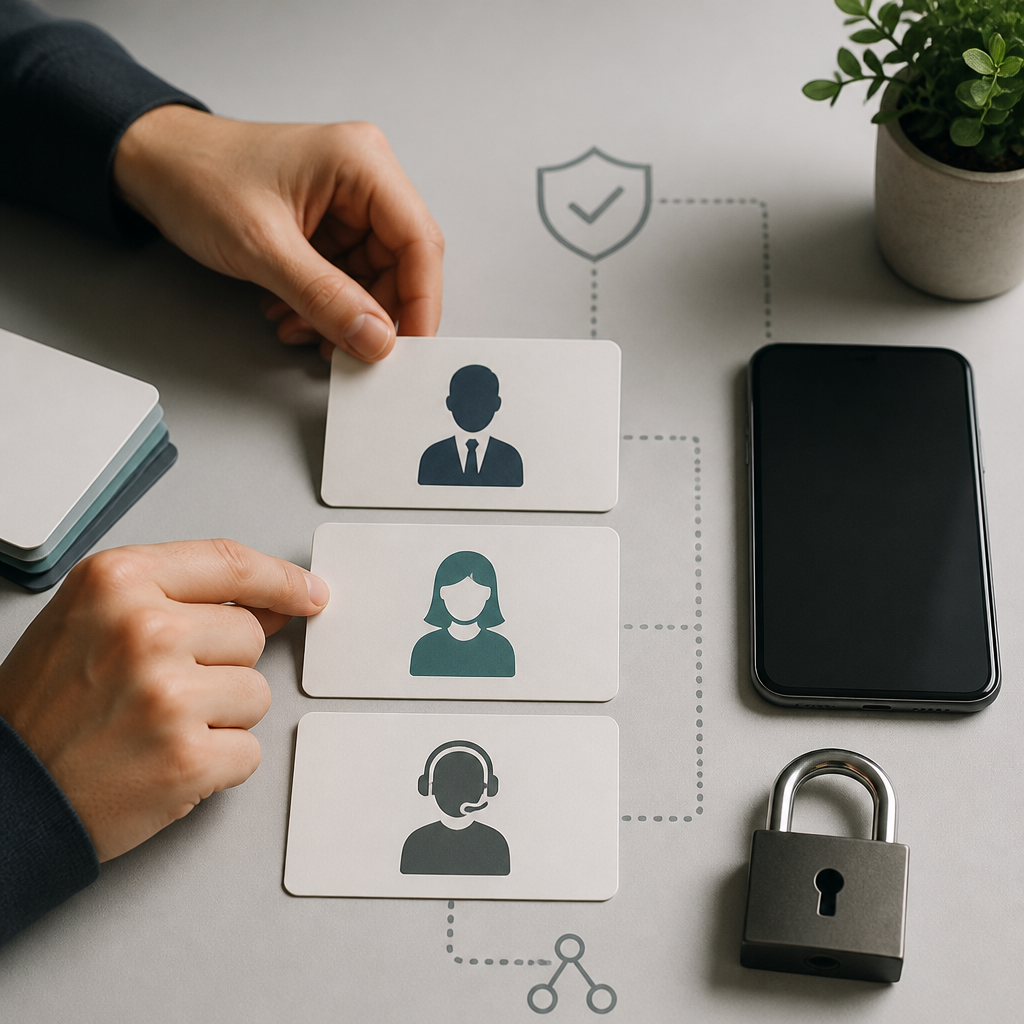
Antes de abrir qualquer perfil, desenhe um mapa simples com três camadas:
- Camada de propriedade: quem é o dono legal/operacional das contas (idealmente, a empresa, não uma pessoa).
- Camada de administração: quem administra configurações, segurança, integrações e permissões.
- Camada de operação: quem publica, responde, cria anúncios e acessa relatórios.
Esse mapa evita que a empresa confunda “quem posta” com “quem controla”. Em crescimento, essa diferença é o que separa continuidade de caos.
Identidade, e-mail e domínio: a base que evita sequestro de marca
Uma estrutura segura começa fora das redes sociais:
- Domínio próprio (ex.: suaempresa.com.br) e e-mails corporativos para funções críticas (ex.: social@, marketing@, admin@).
- Caixa de e-mail de propriedade com MFA forte e acesso restrito (poucas pessoas).
- Política de nomes: padronize @, variações e bios para reduzir perfis falsos e confusão.
Se você ainda usa e-mail gratuito pessoal como dono das contas, está assumindo um risco desnecessário. E vale lembrar: golpes e engenharia social são tema recorrente em cobertura de grandes portais, como a g1, justamente porque exploram rotinas comuns (pressa, links suspeitos, “verificação” falsa).
Telefones e recuperação: onde o número virtual entra (e onde não entra)
O telefone é um ponto sensível porque costuma ser usado para recuperação de conta e, em alguns casos, para autenticação por SMS. Para empresas, a pergunta correta não é “qual número usar?”, e sim “qual número deve estar exposto a qual risco?”.
Uma prática madura é separar:
- Número pessoal: para vida privada e serviços críticos pessoais.
- Número corporativo público: para atendimento e contato comercial.
- Número operacional: para cadastros de ferramentas, recuperação e rotinas internas (com acesso controlado).
Nesse desenho, um número virtual pode ser útil como canal corporativo e operacional, ajudando a não amarrar a operação ao chip físico de uma pessoa. O ganho é organizacional: continuidade, rastreabilidade e possibilidade de trocar responsáveis sem “trocar o telefone da empresa”.
Dois cuidados editoriais importantes:
- Nem toda plataforma aceita qualquer tipo de linha para verificação. Algumas restringem VoIP/linhas virtuais, outras aceitam dependendo do país e do tipo de número.
- SMS não é o fator mais robusto para contas sensíveis. Quando houver opção, prefira aplicativo autenticador ou chave de segurança. Materiais técnicos sobre MFA e melhores práticas são amplamente discutidos no mercado e em guias de segurança; uma visão geral do conceito de autenticação multifator pode ser consultada na Wikipedia.
Senhas, MFA e chaves: padrão mínimo de segurança
Para uma empresa em crescimento, “senha forte” não basta. O padrão mínimo deveria incluir:
- Gerenciador de senhas para a equipe (com cofre compartilhado por projeto e trilha de auditoria).
- Senhas únicas por serviço (nunca reutilizar).
- MFA obrigatório nas contas de e-mail, redes sociais, gerenciadores de anúncios e ferramentas de automação.
- Códigos de recuperação guardados offline (com controle de acesso).
Quando possível, adote chaves de segurança (hardware) para perfis de propriedade/administradores. É o tipo de medida que parece “exagero” até o dia em que um ataque derruba campanhas e atendimento.
Papéis, permissões e rotina editorial: governança que escala
Segurança não é só login; é processo. Em redes sociais, isso significa governança:
- Defina papéis: proprietário, administrador, editor, analista, atendimento.
- Use permissões nativas das plataformas (convites individuais, níveis de acesso, logs).
- Crie um fluxo editorial: pauta → criação → revisão → aprovação → publicação → monitoramento.
Empresas que crescem rápido tendem a “pular” a etapa de aprovação. O problema é que um erro de publicação pode virar crise. E crise em rede social não é teoria: basta acompanhar coberturas de reputação e incidentes em portais como UOL ou CNN Brasil para ver como um post fora de contexto escala em minutos.
Fluxo de onboarding/offboarding: como não ficar refém de ex-colaborador
O ponto cego mais comum é a saída de alguém com acesso. Um offboarding bem feito precisa ser tão padronizado quanto a contratação.
Onboarding (entrada)
- criar e-mail corporativo e acesso individual;
- conceder permissões mínimas necessárias;
- registrar quem aprovou o acesso e por quê;
- treinar sobre phishing, links e dispositivos.
Offboarding (saída)
- revogar acessos no mesmo dia;
- remover dispositivos conectados e sessões ativas;
- trocar senhas de cofres compartilhados, se aplicável;
- revisar administradores e proprietários das contas;
- atualizar o inventário de acessos.
Esse processo reduz o risco de “acesso fantasma” — quando alguém mantém permissões sem que a empresa perceba.
Monitoramento e resposta a incidentes: sinais de alerta e ações rápidas
Mesmo com boa estrutura, incidentes acontecem. O que muda é a velocidade de resposta. Sinais de alerta típicos:
- notificações de login em local incomum;
- mudança de e-mail/telefone de recuperação sem solicitação;
- posts ou anúncios não reconhecidos;
- aumento súbito de mensagens suspeitas para a equipe;
- queda de alcance por punição após atividade irregular.
Plano de resposta (enxuto):
- bloquear sessões e redefinir senhas (via gerenciador);
- revisar administradores e permissões;
- ativar/forçar MFA;
- checar e-mail corporativo (muitas invasões começam por lá);
- documentar o ocorrido e ajustar o processo.
Checklist prático para publicar com segurança
- Domínio e e-mails corporativos configurados e protegidos com MFA.
- Inventário de contas (rede social, anúncios, ferramentas, integrações).
- Gerenciador de senhas adotado e senhas únicas.
- MFA ativado (preferência por app autenticador/chave).
- Telefone corporativo separado do pessoal, com finalidade clara.
- Permissões por função e revisão mensal de acessos.
- Processo de aprovação editorial para temas sensíveis.
- Offboarding padronizado para desligamentos e troca de agência.
FAQ
Uma empresa pequena precisa mesmo de tudo isso?
Precisa do essencial: propriedade corporativa, MFA, senhas únicas e permissões por função. O resto evolui conforme o time cresce, mas a base deve nascer certa.
O número virtual substitui a autenticação multifator?
Não. Ele pode ajudar na organização e na continuidade operacional, mas MFA forte (app autenticador ou chave) continua sendo a camada mais recomendada quando disponível.
Posso centralizar tudo no telefone do fundador para “facilitar”?
Até pode, mas isso cria dependência e aumenta o impacto de perda, roubo ou troca de aparelho. Em empresas em crescimento, centralização vira gargalo e risco.
SMS é suficiente para proteger contas de redes sociais?
SMS ajuda, mas é mais vulnerável do que app autenticador ou chave de segurança. Use SMS como contingência, não como única barreira.